リスク管理
東京精密グループは、業務執行に係るリスクの把握と管理を目的として「リスク管理規程」を定め、代表取締役社長を責任者とする「リスク管理委員会」を設置し、潜在的なリスクの発生予防と危機発生に備えています。リスクが発生した時は、直ちに代表取締役社長を本部長とする「リスク対策本部」を設置し、リスクへの対応と速やかな収拾に向けた活動を行います。
リスク管理方針
1.
東京精密グループは、潜在的なリスクの発生予防に努めるとともに、リスクが顕在化したときは、代表取締役社長以下全従業員が一丸となって迅速かつ冷静に対応する。
2.
リスクが顕在化したときは、人命の保護・救助を優先させる。
リスク管理体制
リスク管理委員会
委員長
代表取締役社長
構成メンバー
委員長のほか監査等委員、取締役常務、執行役員常務、上級職、グループリーダー、子会社取締役、室長、主任、参与を含む
リスク項目とリスクの内容
事業を取り巻くリスクとは以下の場合をいう。
1.
自然災害や突発的事象発生のリスク(地震、火災、風水害、テロなど)
2.
経済や金融市場の動向によるリスク(景気動向、為替レートの変動など)
3.
お客さまの投資動向変化のリスク(半導体業界、自動車業界の変動など)
4.
競合他社や業界の動向によるリスク(価格競争、開発競争、知的財産権など)
5.
公的規制、政策、税務に関するリスク(カントリーリスクなど)
6.
人的資源に関するリスク(労働災害、不慮の事件・事故など)
7.
資本提供者に関するリスク(株式所有の変化など)
8.
ITシステムに関するリスク(ITシステムの不具合など)
9.
製品・サービスの品質に関するリスク
10.
気候変動に関するリスク
11.
その他事業遂行上のリスク
事業継続計画(BCP)
当社グループは、従業員とその家族の安否確認・安全確保、および地域における人命保護・救助・復興活動とともに、顧客の操業維持に必要な部材などの供給維持を最優先とする「事業継続方針」を策定し、BCPおよび工場BCPの見直し・調整を実施しています。外部環境の変化を加味した上で、総務・生産管理・製造・ITなどの各部門レベルでの耐震補強策に加え、製品供給・サービス業務提供の継続策、実務面からのBCPやマニュアルの見直し・詳細化を引き続き実施していきます。
主な取り組み
基幹システムの安定運用と進化(適切な移行・準備作業)
安全な生成AIの活用(業務効率化と迅速な意思決定)
電子発注システムの導入(調達プロセスのデジタル化)
主な設備投資
基幹システムのソフトウェア機能改善
生成AIの整備
購買電子発注システムの導入
ネットワークインフラの整備
老朽化したサーバおよびネットワーク機器の更新
大規模災害時の備蓄管理規程に基づく、各工場での備蓄・保管の管理
|
八王子工場 |
1,922人の3日分 |
|
飯能工場 |
400人の3日分 |
|
土浦工場 |
50人の3日分 |
安否確認システム
災害・事故発生時に携帯電話やスマートフォンから安否状況を確認する「安否確認システム」を導入しています。従業員入社時の説明および早期登録を徹底するとともに、実効性の確認および全従業員への認知度向上のため、年2回(6月・12月)の稼働訓練を実施し、見直しおよび周知の徹底を図っています。メールによる安否確認に加え、安否確認への応答率向上および実際の安否確認メール発動時における受信の遅延や受信拒否発生を想定し、安否アプリやメッセンジャーアプリの併用を可能にしています。引き続き、最終応答率と経過時間を集計し、改善のための施策を実施していきます。
情報セキュリティ
当社 グループは、重要なお客さま、お取引先さまからお預かりした情報資産および当社グループの情報資産を守ることが責務と考え、情報保護の指針として情報セキュリティ基本方針を定めています。
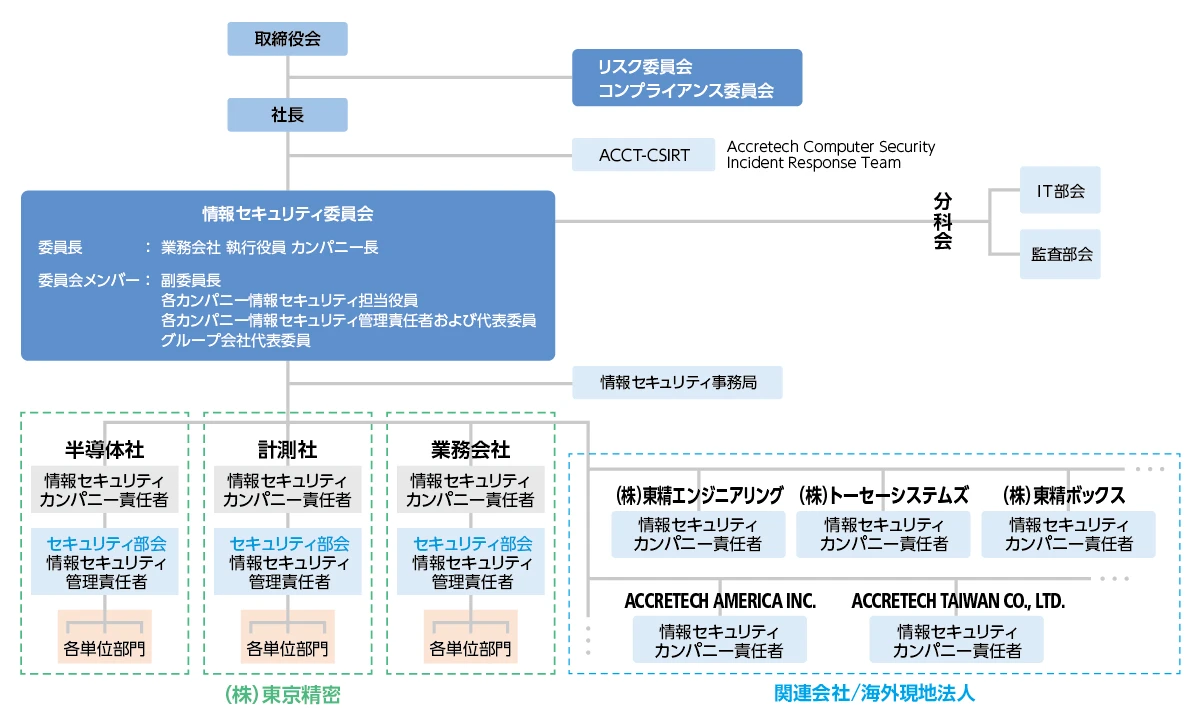
推進体制として、業務会社カンパニー長が委員長を務める情報セキュリティ委員会のもと、各カンパニーに情報セキュリティ担当役員、情報セキュリティ管理責任者とセキュリティ部会を配置し、グループ会社も同委員会へ参加しています。
さらに、近年、巧妙化・高度化するサイバー攻撃から当社グループの情報を守るため、新たに専門チーム「ACCT-CSIRT」を設置しました。平時における脆弱性の監視やインシデントの予防措置から、有事における迅速な復旧、外部専門機関との緊密な連携までを一貫して担い、事故対応マニュアルの定期的な見直しを通じてセキュリティ体制の高度化を図っています。
また、リモートワークの普及など働き方の多様化に伴う機密情報や個人情報の漏えいリスク低減にも努めています。定期的な情報セキュリティ教育(e-learning)の実施に加え、標的型メール攻撃の訓練を継続的に行うことで、個々人のリテラシー向上とセキュリティ意識の醸成を推進しています。
情報セキュリティに関する目標と実績
|
|
単位 |
目標 |
実績 |
|
情報セキュリティに関する定期的な情報交換打ち合わせ回数 |
回 |
38 |
38 |
|
重大なインシデント発生件数 |
件 |
0 |
0 |
|
重大な個人情報漏えい件数 |
件 |
0 |
0 |
|
セキュリティ関連セミナーへの参加 |
回/年 |
2 |
2 |
|
セキュリティ関連専門教育の実施 |
回/年 |
3 |
5 |
|
情報セキュリティ教育受講率 |
% |
100 |
99.7 |
|
標的型メール訓練の実施回数 |
回 |
4 |
4 |
|
サプライヤー向けのセキュリティ研修実施 |
回 |
1 |
1 |
|
海外現法の情報セキュリティ監査の実施 |
社 |
6 |
6 |
情報セキュリティ体系図
グループ・グローバルセキュリティ体制の見直し
持続可能な経営基盤の強化に向けて情報セキュリティ体制の見直しを実施しました。具体的には、インシデント発生時における迅速かつ的確な対処を目指し、「ACCT-CSIRT」の対応フローおよび連携体制をさらに強化・明確化したほか、セキュリティガバナンスの実効性をいっそう高めるため、情報セキュリティ委員会、専門部会、および各拠点の役割分担を整理しています。
また、グローバルな事業展開に伴うリスクへ対応するため、国内外のグループ会社を含めた一元的な報告・連携ルートを確立し、海外拠点との連携強化を図りました。これらの取り組みを反映し、グループ全体を網羅する新たな「情報セキュリティ体系図」への見直しも行いました。
セキュリティ強化実施内容(2024年~)
外部SOC*¹と契約して24時間365日のセキュリティ監視体制構築
EDR*²ソフトを国内外の全端末へ導入し、不審な挙動・サイバー攻撃を即座に検知・対応できる体制の構築
グローバル共通データ管理基盤の導入
インシデント発生時に迅速に対応する「ACCT-CSIRT*³」の活動開始
サプライヤー情報セキュリティ基準に基づくセキュリティアンケートの実施
生体情報を活用した、リモートアクセス環境の多要素認証の導入
*¹ SOC(Securuity Operation Center):
情報システムへの脅威と監視、分析を行う専門チーム
*² EDR(Endpoint Detection and Response):
パソコンなどのエンドポイント端末を監視し、不審な振る舞いを検知して対処するためのツール
*³ ACCT-CSIRT(Accretech-Computer Security Incident Response Team):
セキュリティインシデントの分析調査、原因究明、対応支援、再発防止策の検討などを担う専門チームの総称
SOCおよびCSIRTの設置
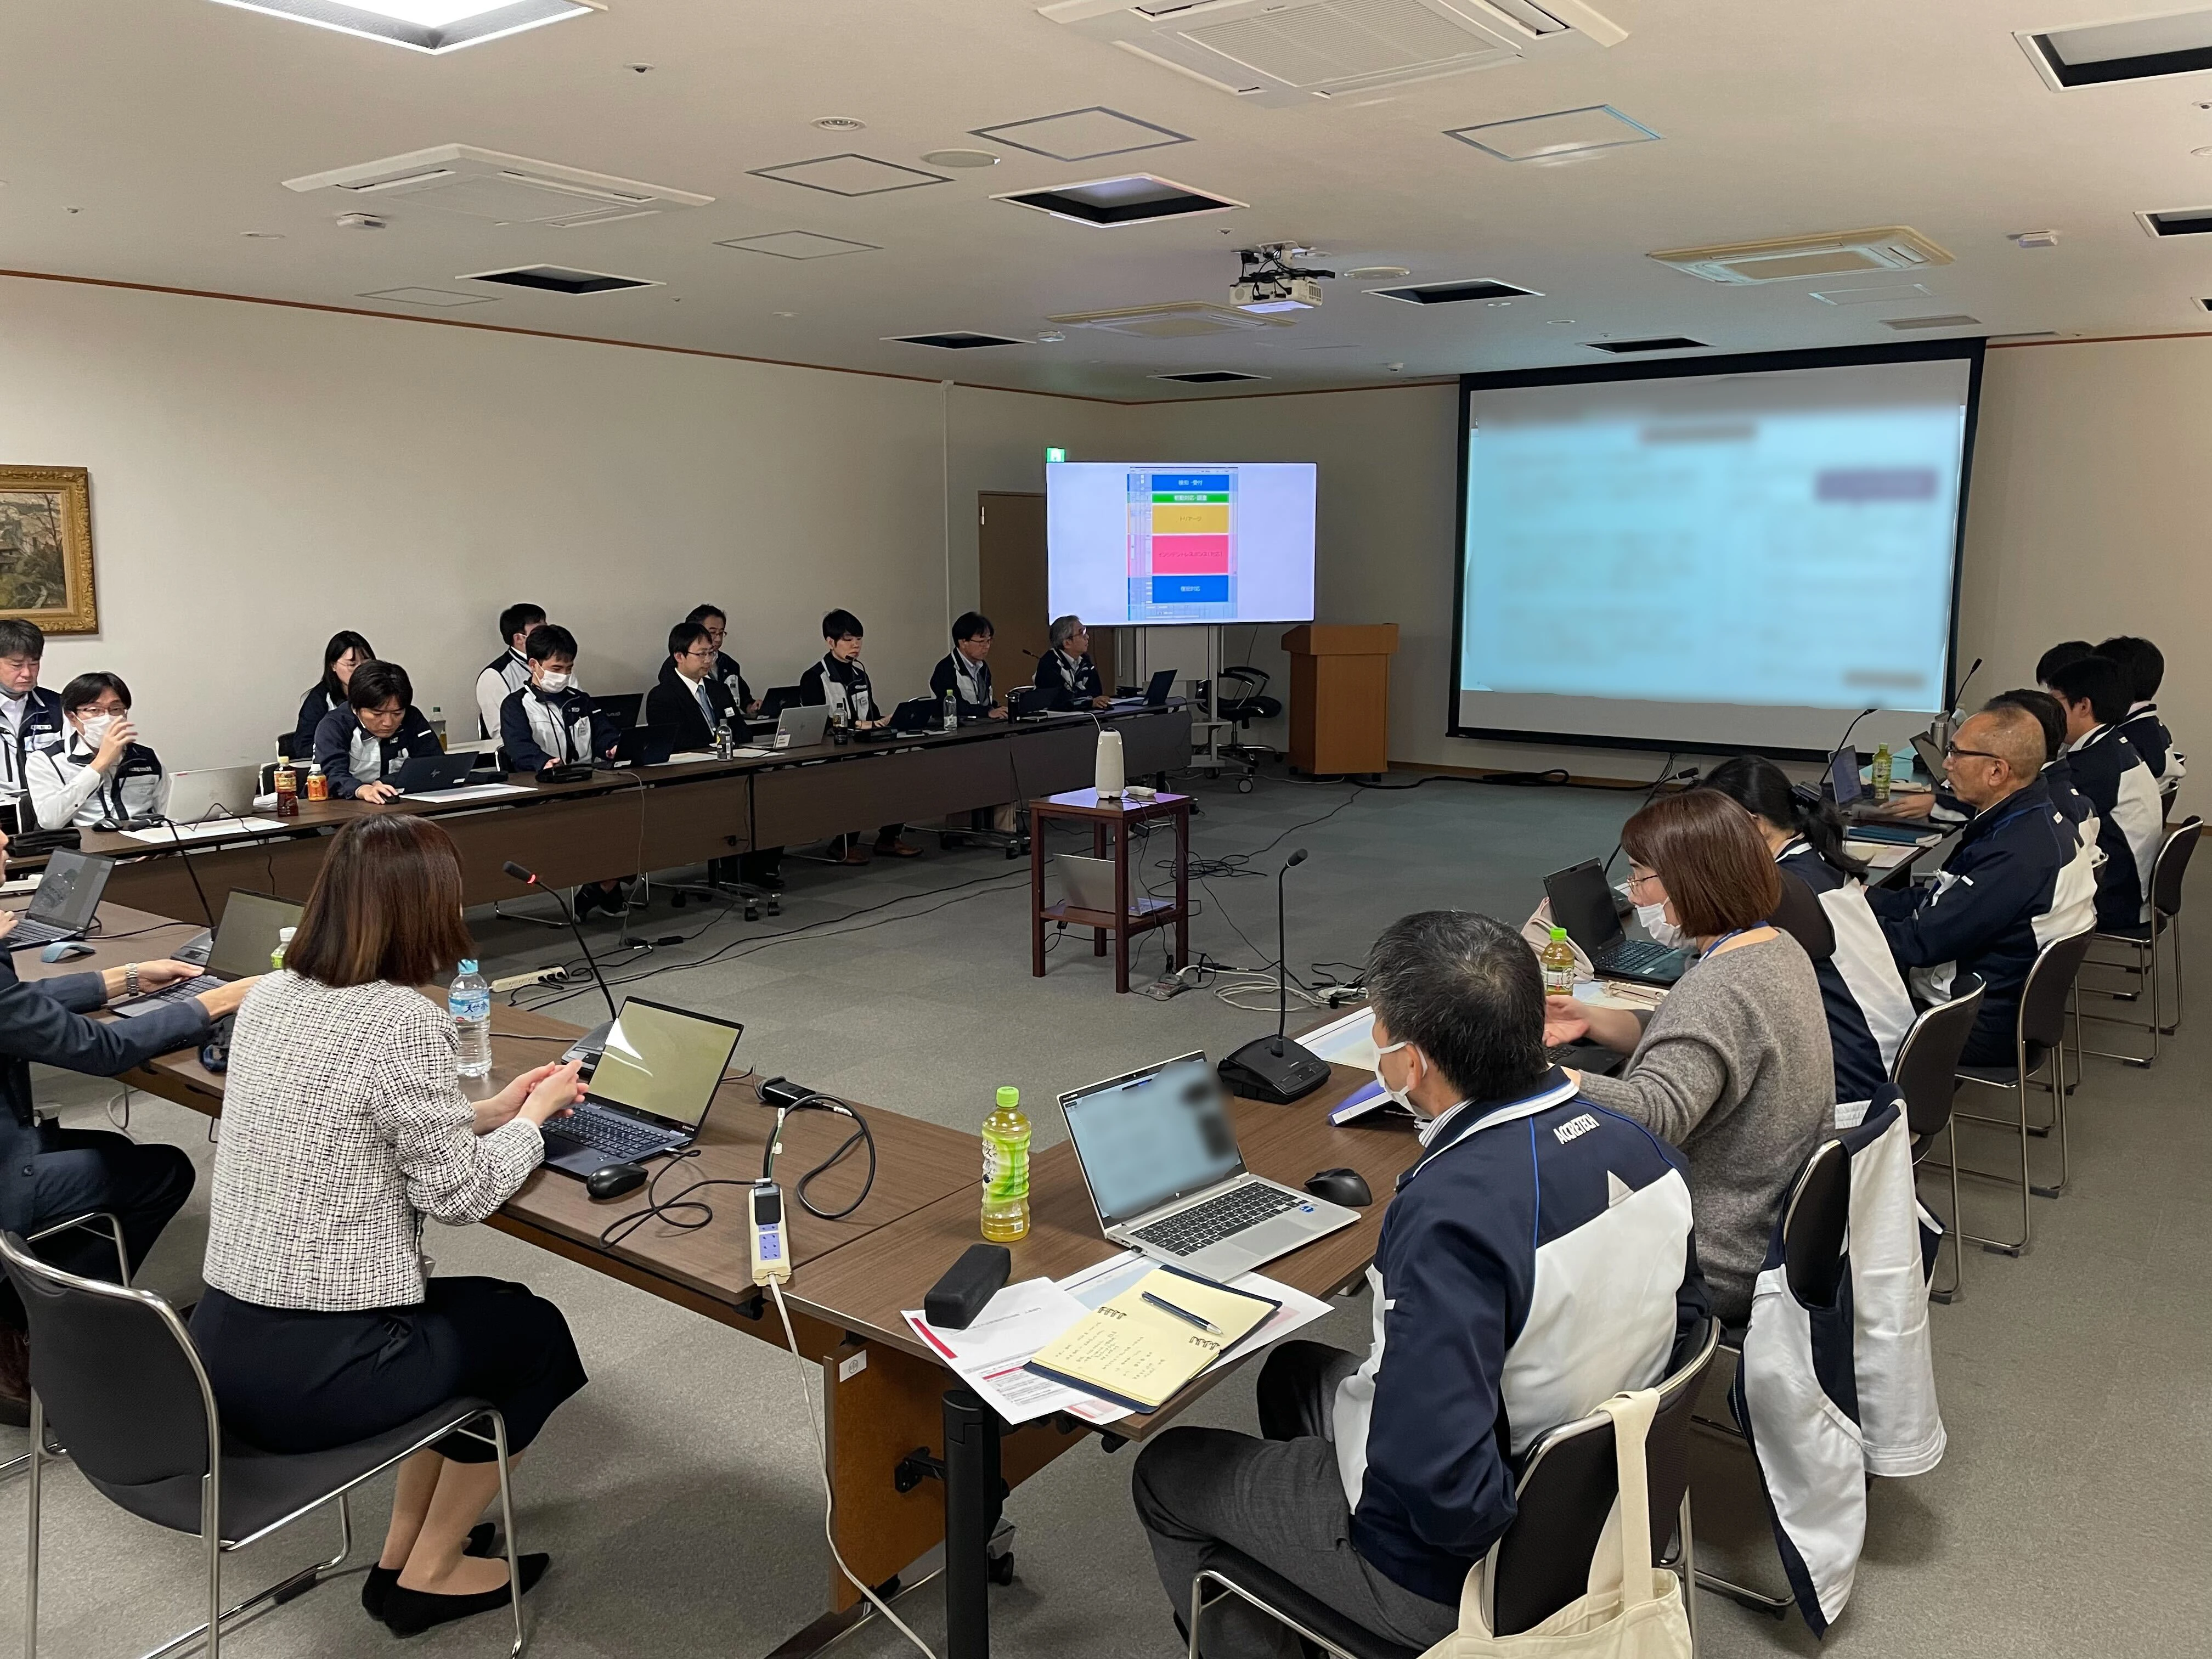
年々増大するサイバー攻撃の脅威に対し、外部SOCによる24時間365日の監視体制と、インシデントに迅速対応する専門組織「ACCT-CSIRT」を構築しています。さらに、ランサムウェア感染などを想定した模擬訓練や機能評価会を定期的に実施しています。各部署の対応力や課題を再確認することで、情報セキュリティへのリスク管理プロセスの高度化とガバナンス強化に努めています。2025年度にはACCT-CSIRT体制の構築および運用基準の整備を実施し、インシデント発生時の対応プロセス(トリアージ、影響範囲特定、封じ込めなど)を規程化しました。
情報セキュリティ監査
東京精密グループ全体で、情報セキュリティに関する管理規定および基準の遵守状況を確認しています。2025年度は、6社の海外現法に対して監査を行い、適正化に取り組んでいます。
サプライチェーンにおける情報セキュリティの強化
当社は「サプライヤー情報セキュリティ基準」を定め、サプライチェーン全体のセキュリティレベル向上に努めています。毎年実施する情報セキュリティアンケートの結果に基づき、個別のフィードバックレポートと対策解説書をサプライヤーへ提供しています。さらに、サプライヤー説明会やCSRセミナーを通じてアンケートの分析結果を共有し、有事の連絡体制の整備やセキュリティ強化を呼びかけています。サイバー攻撃による事業継続リスクへの対応を共通の経営課題として認識していただくことで、サプライチェーン全体のセキュリティレベルの向上を図っています。
各課題への取り組み